O downtime de rede não é apenas um incômodo operacional — é um problema financeiro direto. Estimativas do setor apontam que cada hora de indisponibilidade pode custar às empresas entre R$ 300 mil e R$ 1 milhão, dependendo do porte e do segmento. Em redes corporativas modernas, onde múltiplos sites, data centers e ambientes híbridos convivem em uma mesma infraestrutura, a complexidade cresce exponencialmente — e com ela, o risco de falhas.
Tradicionalmente, a maioria das redes Ethernet depende do Spanning Tree Protocol (STP) para evitar loops de camada 2. Embora funcional por décadas, o STP carrega uma limitação estrutural: ele bloqueia caminhos redundantes para eliminar loops, deixando infraestrutura ociosa e criando pontos únicos de falha. Em redes multi-site com centenas de switches, isso significa largura de banda desperdiçada e convergência lenta quando algo falha.
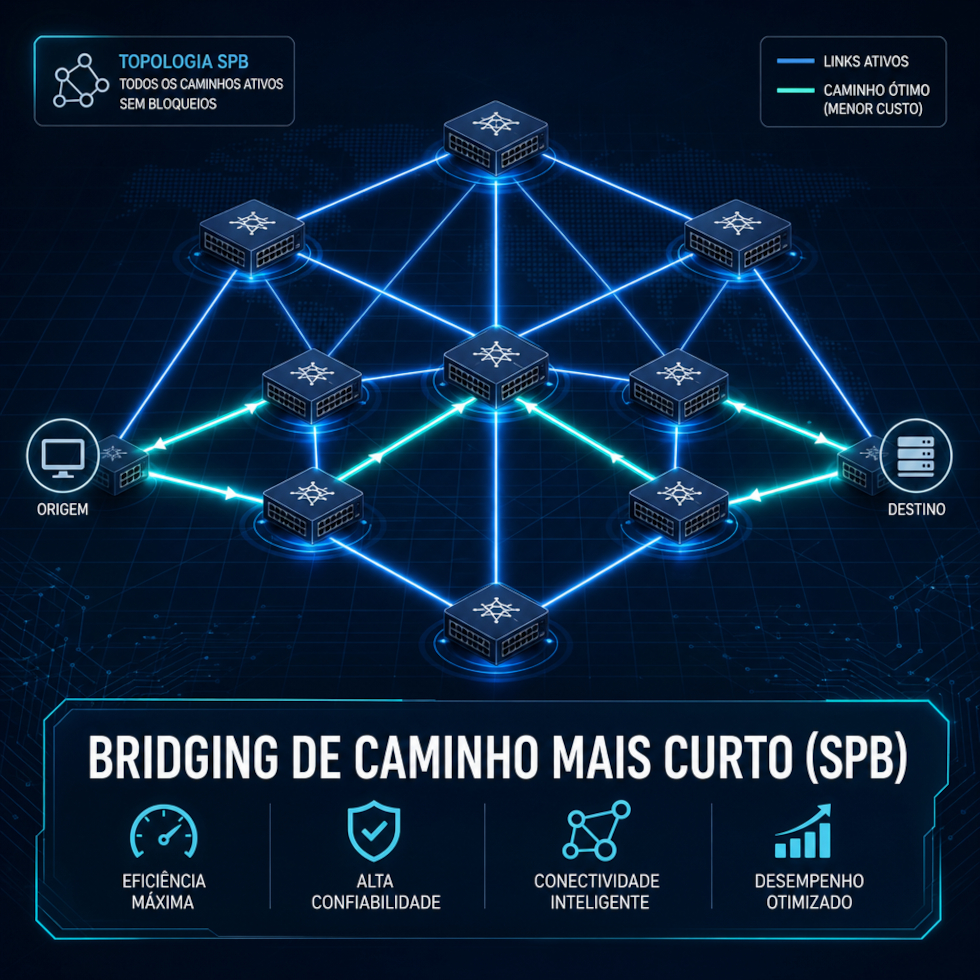
É nesse cenário que entra o Shortest Path Bridging (SPB), padronizado como IEEE 802.1aq. Trata-se de uma tecnologia que substitui o STP ao permitir que todos os caminhos da rede permaneçam ativos simultaneamente, calculando o trajeto mais eficiente para cada fluxo de dados. O modo mais utilizado, o SPBM (Shortest Path Bridging MAC), oferece convergência em aproximadamente 100 milissegundos — contra 2 a 3 segundos do Rapid STP.
Mas antes de entender como o SPB transforma a sua infraestrutura, é preciso compreender por que os protocolos tradicionais já não dão conta das demandas atuais de conectividade corporativa.
O que é Shortest Path Bridging (SPB) e como funciona?
O padrão IEEE 802.1aq explicado de forma simples
O Shortest Path Bridging (SPB) é uma emenda ao padrão IEEE 802.1Q, ratificada como IEEE 802.1aq, que revoluciona o encaminhamento de quadros Ethernet em redes mesh. Em vez de criar uma única árvore de caminhos ativos (como faz o STP), o SPB permite que múltiplos caminhos ativos coexistam simultaneamente, aproveitando toda a capacidade física da infraestrutura.
A diferença fundamental está no protocolo de controle. Enquanto o STP utiliza BPDUs (Bridge Protocol Data Units) para eleger uma raiz e bloquear portas redundantes, o SPB adota o IS-IS (Intermediate System to Intermediate System), um protocolo de roteamento de estado de link originalmente desenvolvido para redes IP. O IS-IS permite que cada switch construa um mapa completo da topologia de rede e calcule independentemente o caminho mais curto para cada destino.
Isso significa que, em uma rede com 50 switches interconectados, o SPB não escolhe apenas um caminho entre o switch A e o switch B — ele identifica todos os caminhos viáveis e os utiliza simultaneamente, equilibrando a carga e garantindo que a falha de um link seja absorvida em milissegundos, sem necessidade de reconvergência completa da topologia.
SPBM — Shortest Path Bridging MAC mode
O SPBM é o modo de operação mais amplamente implantado do SPB. Sua arquitetura baseia-se no conceito de encapsulamento MAC-in-MAC: os endereços MAC dos clientes (C-MAC) são encapsulados dentro de endereços MAC de backbone (B-MAC), criando uma separação clara entre a rede do usuário e a infraestrutura de transporte.
Essa abordagem oferece vantagens estruturais que vão além da simples eliminação de loops:
- Isolamento de domínios: o tráfego de cada cliente ou serviço permanece isolado, mesmo compartilhando a mesma infraestrutura física
- Escalabilidade massiva: o SPBM suporta até 16 milhões de serviços simultâneos através do identificador I-SID (Service Instance Identifier)
- Serviços L2 e L3 unificados: diferentemente do STP, que opera exclusivamente na camada 2, o SPBM permite entregar tanto conectividade de camada 2 quanto de camada 3 sobre uma única infraestrutura
- Aprendizado de MAC otimizado: como os switches de backbone aprendem apenas B-MACs (não C-MACs), as tabelas de encaminhamento permanecem enxutas mesmo em redes com milhares de dispositivos finais
O dado mais impactante para gestores de TI é a convergência: enquanto o Rapid Spanning Tree Protocol (RSTP, IEEE 802.1w) converge em 2 a 3 segundos, o SPBM recalcula caminhos em aproximadamente 100 milissegundos. Para aplicações críticas como VoIP, videoconferência e transações financeiras, essa diferença é o que separa uma interrupção imperceptível de uma queda de conexão notória.
Comparativo: SPB vs. Spanning Tree Protocol
Para entender a magnitude da evolução, observe a comparação direta entre as duas tecnologias:
| Característica | Spanning Tree (STP/RSTP) | Shortest Path Bridging (SPB) |
|---|---|---|
| Padrão IEEE | 802.1D / 802.1w / 802.1s | 802.1aq |
| Topologia ativa | Árvore única (bloqueia links redundantes) | Malha completa (todos os links ativos) |
| Protocolo de controle | BPDU | IS-IS |
| Convergência em falha | 2-3 segundos (RSTP) | ~100ms |
| Utilização de banda | Subutilizada (links bloqueados) | Otimizada (Equal-Cost Multi-Path) |
| Escalabilidade | Limitada em redes mesh densas | Alta (carrier-grade, milhares de nós) |
| Serviços simultâneos | Limitado a VLANs | Até 16 milhões (I-SID) |
| Complexidade operacional | Baixa no dia a dia, alta em troubleshooting | Baixa após implantação (um único protocolo) |
| Suporte a L2 e L3 | Apenas L2 | L2 e L3 unificados |
| Interoperabilidade multi-vendor | Ampla (padrão maduro) | Padrão IEEE aberto (Extreme, Nokia/ALU) |
Essa tabela resume por que redes que dependem de STP enfrentam gargalos em ambientes multi-site: não é apenas uma questão de velocidade, mas de arquitetura fundamental. O STP foi desenhado para uma era onde a redundância era exceção; o SPB foi criado para uma era onde a redundância é requisito.
Com essa base técnica estabelecida, fica claro por que redes que dependem de STP enfrentam gargalos em ambientes multi-site.
Por que a arquitetura tradicional falha em redes multi-site?
O problema do bloqueio de links
O Spanning Tree Protocol foi uma das inovações mais importantes da história das redes Ethernet. Quando Radia Perlman o concebeu nos anos 80, o objetivo era resolver um problema real: loops de camada 2 que causavam tempestades de broadcast capazes de derrubar redes inteiras. A solução era elegante — criar uma árvore lógica que eliminava os loops bloqueando portas redundantes.
O problema é que essa elegância tem um custo: toda infraestrutura redundante que não faz parte da árvore ativa fica ociosa. Se você tem dois uplinks entre dois switches, o STP usa apenas um e bloqueia o outro. Em uma rede corporativa com 30 switches e 4 uplinks por switch, isso significa que 75% da sua capacidade de uplink está parada.
Em redes multi-site, o impacto é ainda mais severo. A latência entre sites exige caminhos redundantes para garantir continuidade, mas o STP os bloqueia. Quando um link cai, a reconvergência precisa percorrer toda a árvore — e em redes com 50+ switches, isso pode levar dezenas de segundos nas versões mais antigas do protocolo, ou 2-3 segundos no RSTP.
Broadcast storms e loops acidentais
Outro risco das arquiteturas tradicionais é a vulnerabilidade a loops acidentais. Quando um técnico conecta um cabo erroneamente ou uma configuração de VLAN é replicada incorretamente, o STP pode não conseguir conter o loop a tempo, gerando uma tempestade de broadcast que satura a rede em segundos. O SPB, ao operar com IS-IS e manter todos os caminhos ativos de forma controlada, elimina essa classe de problema estruturalmente.
A evolução para Network Fabric
A resposta moderna para essas limitações é o conceito de Network Fabric — uma arquitetura onde a rede é tratada como uma malha unificada, não como uma coleção de switches independentes conectados por uplinks. O SPB é uma das tecnologias fundamentais para implementar Network Fabric, pois foi projetado desde o início para operar em topologias mesh densas.
Se você quer entender melhor como o conceito de Network Fabric resolve a complexidade de redes distribuídas em múltiplos sites, recomendamos a leitura do nosso artigo sobre Network Fabric e complexidade em múltiplos sites.
Para organizações que ainda operam com infraestruturas legadas, a transição não é apenas uma questão de performance — é uma necessidade estratégica. Redes baseadas em STP não conseguem atender às demandas de latência, disponibilidade e escalabilidade que aplicações modernas exigem. O artigo sobre transformação digital na saúde e o abandono de redes legadas ilustra como esse desafio se manifesta em setores críticos.
Se a sua rede já sofre com esses gargalos, os benefícios do SPB vão além da velocidade — eles impactam diretamente a continuidade do negócio.
Benefícios estratégicos do SPB para a continuidade de negócios
Redução drástica de downtime com convergência rápida
O argumento mais convincente para a adoção do SPB é quantificável: redução de downtime. Em uma rede STP tradicional, a queda de um link crítico dispara um processo de reconvergência que pode durar de 2 a 3 segundos (no RSTP) ou até 30 segundos (no STP original). Durante esse período, tráfego é perdido, sessões TCP são interrompidas e aplicações críticas falham.
Com SPB, a mesma falha é detectada e contornada em aproximadamente 100 milissegundos. Isso porque o IS-IS mantém um mapa completo da topologia em cada switch. Quando um link falha, o switch afetado simplesmente remove o caminho indisponível de sua tabela de encaminhamento e passa a usar o próximo caminho mais curto — sem precisar recalcular a árvore inteira ou aguardar notificação de outros switches.
Para colocar em perspectiva: em uma rede corporativa que processa 1.000 transações por segundo, uma convergência de 3 segundos representa 3.000 transações perdidas. Com SPB, são aproximadamente 100 transações — uma diferença que pode evitar perdas financeiras significativas e manter a continuidade de serviços essenciais.
Otimização total da largura de banda
A eliminação do bloqueio de links tem um impacto direto na eficiência da rede. Com STP, se você investe em 4 uplinks de 10 Gbps entre dois switches, apenas 10 Gbps são utilizados — os outros 30 Gbps ficam reservados para failover. Com SPB, os 40 Gbps estão ativos simultaneamente, equilibrando a carga entre todos os caminhos disponíveis.
Isso significa que a infraestrutura existente ganha capacidade imediatamente após a migração para SPB, sem necessidade de investimentos adicionais em cabos ou portas. O retorno sobre o investimento (ROI) da migração é acelerado pela simples utilização de recursos que já estavam lá, mas eram bloqueados pelo STP.
Escalabilidade e segmentação nativa
O SPBM resolve outro desafio crítico das redes corporativas: a segmentação. Com STP, a segmentação depende de VLANs, que têm limitações práticas em ambientes multi-tenant. O SPBM, por outro lado, utiliza o I-SID (Service Instance Identifier), que suporta até 16 milhões de instâncias de serviço — um aumento de 1.000x em relação ao limite prático de 4.094 VLANs do padrão 802.1Q.
Essa capacidade de segmentação é particularmente relevante para organizações que precisam isolar ambientes de diferentes departamentos, clientes ou unidades de negócio sobre a mesma infraestrutura física. Em vez de gerenciar centenas de VLANs sobrepostas e regras de trunk complexas, a equipe de TI define serviços lógicos independentes, cada um com seu próprio I-SID.
Além disso, o SPB simplifica a operação quando comparado a alternativas como MPLS, que exigem uma “pilha” de protocolos (LDP, BGP, OSPF, VRFs) para entregar funcionalidade equivalente. O SPB precisa apenas do IS-IS para controlar toda a malha — uma simplificação operacional que reduz a carga da equipe de TI e o risco de erros de configuração.
Para entender melhor a base da infraestrutura que suporta essas tecnologias, vale a pena conhecer as diferenças entre switches gerenciáveis e não gerenciáveis, que são o ponto de partida para qualquer arquitetura de rede moderna.
Mas a tecnologia por si só não basta — ela precisa estar inserida em uma estratégia de segurança e conectividade que contemple o cenário atual de TI.
Segurança e conectividade no novo cenário de TI
SPB como habilitador de arquiteturas Zero Trust
A segmentação nativa do SPBM não é apenas uma vantagem operacional — é um pilar de segurança. Em uma arquitetura Zero Trust, o princípio fundamental é que nenhum dispositivo ou usuário deve ter acesso a recursos além do necessário. O SPBM, com sua capacidade de criar milhões de instâncias de serviço isoladas, oferece a granularidade necessária para implementar microsegmentação sem a complexidade de firewalls distribuídos.
Cada serviço pode ser isolado em seu próprio I-SID, com políticas de acesso definidas na borda da rede. Isso significa que um comprometimento em um segmento não se propaga para outros — exatamente o que a filosofia Zero Trust preconiza. Para aprofundar esse conceito, leia nosso artigo sobre Zero Trust Network Access (ZTNA).
Interoperabilidade multi-vendor
Uma vantagem frequentemente subestimada do SPB é o fato de ser um padrão IEEE aberto. Diferentemente de tecnologias proprietárias de fabric (como FabricPath da Cisco ou VCS da Brocade), o SPB é interoperável entre fabricantes. Extreme Networks, Nokia (Alcatel-Lucent Enterprise) e outros implementam o padrão 802.1aq de forma compatível.
Isso é crítico para organizações que operam redes multi-vendor — um cenário cada vez mais comum em ambientes corporativos que crescem por aquisição ou que buscam evitar o lock-in com um único fornecedor. Saiba mais sobre como implementar Zero Trust em redes multi-vendor.
Conectividade estável para trabalho híbrido
O trabalho híbrido mudou permanentemente as exigências sobre a infraestrutura de rede. Funcionários que acessam aplicações corporativas de casa, do escritório e em trânsito precisam de uma rede core que seja resiliente o suficiente para manter sessões ativas durante falhas transitórias. A convergência de 100ms do SPB garante que mudanças de rota na rede core sejam imperceptíveis para o usuário final — sem quedas de videoconferência, sem perda de acesso a aplicações.
Para entender como a infraestrutura de acesso remoto se integra a essa realidade, confira nosso conteúdo sobre acesso remoto e trabalho híbrido.
A segurança da rede wireless também é um componente essencial desse ecossistema. O artigo sobre segurança em redes corporativas com WiFi 7 aborda como as novas gerações de wireless complementam a infraestrutura cabeada.
Com os benefícios de segurança e performance claros, a próxima pergunta natural é: como o SPB se compara a outras tecnologias de fabric modernas?
SPB vs. VXLAN: qual escolher para a sua rede?
Duas abordagens para o mesmo problema
O VXLAN (Virtual Extensible LAN) é a alternativa mais conhecida ao SPB para construção de network fabrics. Ambas as tecnologias resolvem o mesmo problema fundamental — eliminar as limitações do STP e permitir redes mesh escaláveis — mas o fazem com abordagens arquitetônicas diferentes.
SPB: simplicidade operacional
O SPB utiliza um único protocolo de controle — o IS-IS — para gerenciar toda a malha. Não há necessidade de configurar BGP, EVPN, VTEPs ou overlays complexos. A rede é controlada por um único processo de estado de link, e a adição de novos switches requer apenas a configuração do IS-IS na nova unidade.
Essa simplicidade torna o SPB particularmente adequado para redes de campus e MANs (Metropolitan Area Networks), onde a equipe de operação nem sempre tem especialistas em protocolos de data center. O SPB é também a escolha preferida em ambientes onde a convergência rápida e a resiliência são mais críticas que a flexibilidade de overlay.
VXLAN: flexibilidade de overlay
O VXLAN, frequentemente combinado com EVPN (Ethernet VPN) e BGP como protocolo de controle, é o padrão de fato em data centers modernos. Sua vantagem principal é a flexibilidade: como opera como overlay sobre uma rede IP, o VXLAN pode ser implantado sobre qualquer infraestrutura L3 existente, sem necessidade de mudanças na rede física.
No entanto, essa flexibilidade tem um custo operacional. A pilha VXLAN-EVPN-BGP exige conhecimento especializado para configurar e manter. Em redes de campus, onde a equipe de TI é generalista, essa complexidade pode ser um obstáculo significativo.
Comparação direta
| Critério | SPB (IEEE 802.1aq) | VXLAN-EVPN |
|---|---|---|
| Protocolo de controle | IS-IS (único) | BGP + EVPN (múltiplos) |
| Camada de operação | L2 nativo (MAC-in-MAC) | Overlay sobre L3 |
| Complexidade de configuração | Baixa (1 protocolo) | Alta (stack de protocolos) |
| Convergência | ~100ms | Variável (depende do BGP) |
| Cenário ideal | Campus, MAN, redes multi-site | Data center, cloud |
| Interoperabilidade | Padrão IEEE aberto | Ampla adoção multi-vendor |
| Suporte a L3 | Nativo (IP/SPB) | Via EVPN |
| Maturidade de mercado | Adoção crescente | Padrão de facto em DC |
A escolha entre SPB e VXLAN depende fundamentalmente do cenário e da equipe de operação. Para redes corporativas multi-site com equipe generalista, o SPB oferece a melhor relação entre simplicidade e performance. Para data centers com especialistas em BGP/EVPN, o VXLAN pode ser mais adequado.
Para aprofundar a base técnica, consulte a documentação oficial do IEEE 802.1aq e a RFC 6329, que define as extensões IS-IS para SPB. .
Independentemente da tecnologia escolhida, a migração exige planejamento técnico especializado.
Como planejar a migração para uma infraestrutura baseada em SPB?
Avaliação do ambiente atual
O primeiro passo de qualquer migração bem-sucedida é um diagnóstico preciso da infraestrutura existente. Isso inclui o mapeamento completo da topologia atual, identificação de pontos de falha, análise de utilização de links e avaliação da compatibilidade do hardware existente com o padrão IEEE 802.1aq.
Muitos switches corporativos modernos já suportam SPB nativamente, mas podem exigir atualização de firmware ou licenciamento. O inventário de equipamentos deve ser cruzado com a matriz de compatibilidade de cada fabricante para identificar o que pode ser reaproveitado e o que precisa ser substituído.
Importância do Site Survey
Antes de qualquer mudança na infraestrutura de rede, é fundamental realizar um Site Survey completo. Esse processo identifica não apenas a cobertura wireless, mas também mapeia a infraestrutura cabeada, pontos de energia, condições ambientais e possíveis interferências que podem afetar o desempenho da rede.
Recomendamos a leitura dos nossos artigos sobre Site Survey em redes wireless para entender como esse processo fundamenta qualquer projeto de infraestrutura robusta.
Estratégia de migração gradual
A migração para SPB não precisa ser um evento de “big bang”. A abordagem recomendada é uma transição por fases:
- Fase 1 — Piloto: Selecione um segmento isolado da rede (um edifício ou data center secundário) para implantar SPB como prova de conceito. Valide convergência, performance e interoperabilidade.
- Fase 2 — Expansão controlada: Estenda o SPB para segmentos adjacentes, mantendo interoperabilidade com a rede STP existente através de portas de borda configuradas para compatibilidade.
- Fase 3 — Migração completa: Após validar a estabilidade em todas as áreas piloto, migre os segmentos restantes e desative o STP nos domínios totalmente migrados.
- Fase 4 — Otimização: Ajuste políticas de segmentação (I-SIDs), revise a utilização de banda e otimize os caminhos de encaminhamento com base no tráfego real observado.
O papel do parceiro especializado
A migração para SPB envolve riscos que podem ser mitigados com o apoio de um parceiro tecnológico especializado. A Segertech conta com engenheiros certificados e mais de 15 anos de experiência em infraestrutura de rede corporativa, com parcerias estratégicas com fabricantes como Extreme Networks — um dos principais impulsionadores do padrão IEEE 802.1aq no mercado.
Além da consultoria técnica e do desenho da solução, a Segertech oferece suporte pós-venda e serviços de outsourcing de equipamentos de TI, que podem reduzir o custo total de propriedade durante a transição.
Agora que você entende o caminho de migração, confira as respostas para as dúvidas mais frequentes sobre SPB.
Perguntas Frequentes (FAQ)
1. O que é Shortest Path Bridging (SPB)?
Shortest Path Bridging (SPB) é um padrão IEEE 802.1aq que substitui o Spanning Tree Protocol, permitindo múltiplos caminhos ativos em redes Ethernet e encaminhamento pelo caminho mais curto usando IS-IS como protocolo de controle. Diferente do STP, que bloqueia links redundantes, o SPB mantém todos os caminhos ativos simultaneamente, otimizando a utilização da infraestrutura.
2. Qual a diferença entre SPB e SPBM?
SPB é o padrão geral definido pelo IEEE 802.1aq. SPBM (Shortest Path Bridging MAC) é o modo de operação mais comum, que encapsula MACs de cliente (C-MAC) dentro de MACs de backbone (B-MAC), permitindo virtualização de rede na camada 2 com isolamento de serviços e suporte a até 16 milhões de instâncias (I-SID).
3. O SPB reduz o downtime em relação ao Spanning Tree?
Sim. Enquanto o Rapid STP converge em 2-3 segundos, o SPB converge em aproximadamente 100ms. Isso ocorre porque o SPB não precisa reconvergir toda a topologia — apenas recalcula o caminho afetado via IS-IS, mantendo os demais caminhos ativos durante a falha.
4. SPB ou VXLAN: qual é melhor para redes corporativas?
SPB é mais simples de operar (um único protocolo — IS-IS) e é ideal para campus e MANs. VXLAN com EVPN é mais comum em data centers. A escolha depende do cenário: para redes corporativas multi-site com equipe generalista, o SPB oferece a melhor relação entre simplicidade e performance. Para data centers com especialistas em BGP/EVPN, o VXLAN pode ser mais adequado.
5. A Segertech implementa SPB em redes multi-vendor?
Sim. Como SPB é um padrão IEEE aberto, ele é interoperável entre fabricantes. A Segertech possui parcerias com Extreme Networks e outros fabricantes que suportam SPB nativamente, garantindo que a migração preserve os investimentos existentes em infraestrutura.
Conclusão
O Shortest Path Bridging (SPB) não é apenas uma atualização de protocolo — é uma mudança de paradigma na forma como redes corporativas são projetadas e operadas. Ao eliminar o bloqueio de links herdado do Spanning Tree, o SPB recupera capacidade ociosa, reduz o downtime de segundos para milissegundos e simplifica a operação através de um único protocolo de controle.
O modo SPBM leva essa evolução adiante ao oferecer virtualização de rede nativa, com suporte a milhões de serviços isolados e convergência que mantém aplicações críticas funcionando mesmo durante falhas de infraestrutura. Para organizações que operam redes multi-site complexas, a migração para SPB representa não apenas um ganho técnico, mas uma estratégia de resiliência que protege a continuidade dos negócios.
A sua infraestrutura atual suporta os desafios de latência e disponibilidade que o seu negócio exige? Fale com os engenheiros certificados da Segertech para uma avaliação técnica da viabilidade de SPB na sua rede. Com mais de 15 anos de experiência em infraestrutura corporativa e parcerias com os principais fabricantes do mercado, a Segertech é o parceiro ideal para guiar a sua transição para uma rede mais resiliente, segura e preparada para o futuro.