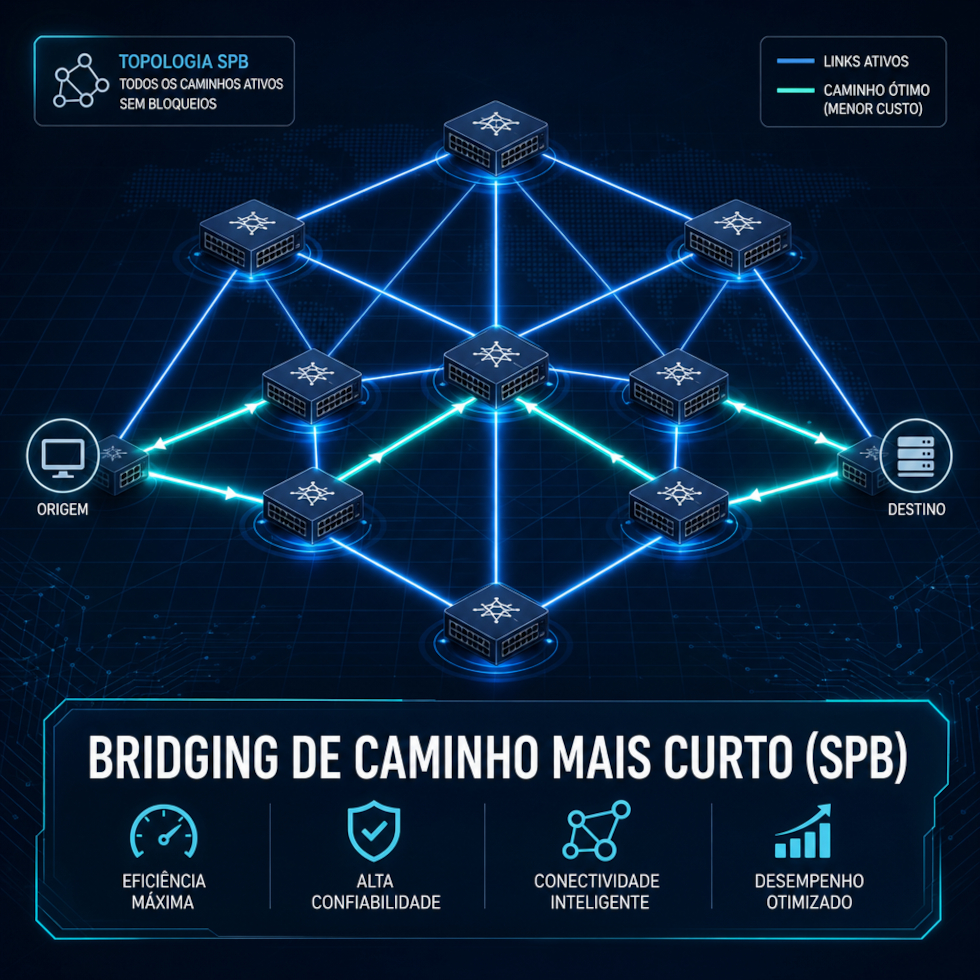
Shortest Path Bridging (SPB): a tecnologia que reduz downtime em redes complexas

Shortest Path Bridging SPB

O downtime de rede não é apenas um incômodo operacional — é um problema financeiro direto. Estimativas do setor apontam que cada hora de indisponibilidade pode custar às empresas entre R$ 300 mil e R$ 1 milhão, dependendo do porte e do segmento. Em redes corporativas modernas, onde múltiplos sites, data centers e ambientes híbridos convivem em uma mesma infraestrutura, a complexidade cresce exponencialmente — e com ela, o risco de falhas.

Tradicionalmente, a maioria das redes Ethernet depende do Spanning Tree Protocol (STP) para evitar loops de camada 2. Embora funcional por décadas, o STP carrega uma limitação estrutural: ele bloqueia caminhos redundantes para eliminar loops, deixando infraestrutura ociosa e criando pontos únicos de falha. Em redes multi-site com centenas de switches, isso significa largura de banda desperdiçada e convergência lenta quando algo falha.

Continue lendo “Shortest Path Bridging (SPB): a tecnologia que reduz downtime em redes complexas”

Zero Trust multi-vendor: guia prático para implementar sem downtime

zero trust multi-vendor

A maioria das empresas não escolhe ter uma rede multi-vendor — ela simplesmente acontece. Fusões, aquisições, evolução tecnológica e decisões de compra departamentais criam, ao longo dos anos, um ecossistema onde convivem equipamentos de fabricantes distintos: switches de um lado, firewalls de outro, access points de um terceiro, soluções de NAC de um quarto.

Quando essa organização decide adotar Zero Trust, surge uma pergunta inevitável: como aplicar um modelo de segurança que pressupõe controle granular e políticas uniformes em uma infraestrutura que, por natureza, é fragmentada?

O receio é legítimo. Segundo dados do setor, mais de 70% das empresas que tentam implementar Zero Trust em ambientes multi-vendor enfrentam atrasos significativos ou interrupções operacionais por falta de uma estratégia de compatibilidade. O desafio não está no conceito — que já abordamos em detalhes em nosso artigo sobre Zero Trust Network Access (ZTNA) — mas na execução prática em um cenário onde nem todos os equipamentos “falam a mesma língua”.

Continue lendo “Zero Trust multi-vendor: guia prático para implementar sem downtime”

Acesso Remoto Seguro: Balanceando Produtividade e Proteção em Work Hybrid

acesso remoto seguro work-hybrid extreme networks

A ascensão do modelo de trabalho híbrido, comumente referido como work hybrid, transformou radicalmente a maneira como as organizações modernas operam, exigindo uma reavaliação profunda das estratégias de conectividade e defesa cibernética.

Anteriormente, o perímetro de segurança era claramente definido pelas paredes físicas do escritório, mas hoje esse limite se dissolveu em uma miríade de conexões domésticas, redes públicas e dispositivos móveis que demandam acesso remoto constante aos recursos críticos da empresa.

Este cenário apresenta um desafio dual para os gestores de tecnologia: por um lado, é imperativo manter a fluidez operacional e a experiência do usuário para garantir que a produtividade não seja prejudicada pela distância geográfica; por outro lado, a superfície de ataque expandiu-se exponencialmente, tornando a proteção de dados uma tarefa de complexidade sem precedentes.

Continue lendo “Acesso Remoto Seguro: Balanceando Produtividade e Proteção em Work Hybrid”

Infraestrutura Segura Começa na Política: Como Implementar Zero Trust Sem Parar Seu Negócio

ztna - zero trust network access

Vivemos em uma era definida por um paradoxo tecnológico fascinante e, ao mesmo tempo, perigoso: nunca estivemos tão conectados e, por consequência, nunca estivemos tão vulneráveis. A transformação digital, acelerada de forma sem precedentes nos últimos anos, derrubou as paredes físicas dos escritórios.

O que antes era um perímetro bem definido, protegido por firewalls robustos e guardado dentro de quatro paredes, transformou-se em uma malha difusa de conexões que se estende por residências, aeroportos, cafés e múltiplos sites globais. Esta expansão da conectividade não apenas impulsionou a produtividade, mas também ampliou drasticamente a superfície de ataque para cibercriminosos.

Continue lendo “Infraestrutura Segura Começa na Política: Como Implementar Zero Trust Sem Parar Seu Negócio”

Como a TGR Haas F1 Team Elevou a Conectividade no Paddock com Infraestrutura RUCKUS

RUCKUS F1 HASS

Case de alta performance: redes sem fio que suportam telemetria em tempo real, equipes numerosas e a exigência de milissegundos

RUCKUS F1 HASS

No universo da Fórmula 1, cada milissegundo define a diferença entre o pódio e o pelotão intermediário. A equipe TGR Haas F1 Team opera em um dos ambientes tecnológicos mais agressivos do esporte: centenas de sensores coletam dados de telemetria, engenheiros analisam informações em tempo real nos boxes, e a comunicação entre pits e pilotos precisa ser implacável.

A infraestrutura de rede que sustenta essa operação enfrenta interferência de rádio, alta densidade de dispositivos conectados e movimentação constante de instalações a cada Grande Prêmio.

Continue lendo “Como a TGR Haas F1 Team Elevou a Conectividade no Paddock com Infraestrutura RUCKUS”